
La inteligencia artificial está transformando el desarrollo de software. Pero ¿estamos preparados para los nuevos riesgos de seguridad que plantea?
Los modelos de lenguaje, los agentes autónomos y las herramientas de generación de código están cambiando la forma en la que construimos y protegemos aplicaciones. Con estas nuevas posibilidades también aparecen vulnerabilidades, amenazas y desafíos que requieren revisar los enfoques tradicionales de ciberseguridad.
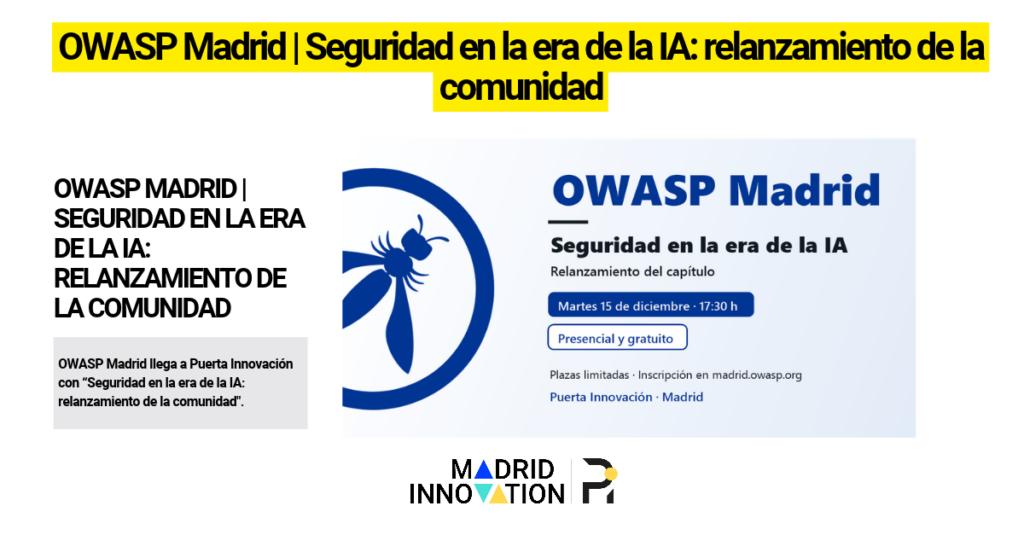
En este encuentro presencial en Puerta Innovación, OWASP Madrid celebra el relanzamiento oficial de su capítulo con una jornada dedicada a explorar los riesgos reales de la inteligencia artificial y las nuevas estrategias para abordarlos.
Una oportunidad para conocer las últimas tendencias en seguridad de aplicaciones con IA, aprender de profesionales del sector y conectar con una comunidad internacional de referencia en ciberseguridad.
Seguridad en aplicaciones con IA: nuevos riesgos, nuevos desafíos
La incorporación de inteligencia artificial a los procesos de desarrollo y a las operaciones de seguridad plantea preguntas que van más allá de las vulnerabilidades tradicionales.
¿Qué riesgos debemos tener en cuenta al desarrollar aplicaciones con modelos de lenguaje? ¿Hasta qué punto podemos confiar en los mecanismos de protección de la IA? ¿Cómo gestionar la seguridad del código generado automáticamente?
Durante la jornada abordaremos estas cuestiones a través de diferentes charlas técnicas y experiencias profesionales.
¿Qué descubrirás?
- OWASP Top 10 para LLM 2026: qué novedades incorpora la lista de riesgos para aplicaciones basadas en modelos de lenguaje y cómo afectan a su desarrollo y auditoría.
- Guardrails en inteligencia artificial: qué protegen realmente estos mecanismos, cuáles son sus limitaciones y por qué no deben considerarse una frontera de seguridad.
- Del DevSecOps al VibeSecOps: cómo gestionar los riesgos de seguridad asociados al código generado mediante herramientas de inteligencia artificial.
- Agentes autónomos en ciberseguridad: qué amenazas aparecen cuando los agentes de IA comienzan a operar en los centros de operaciones de seguridad (SOC).
- Comunidad OWASP: cómo participar en el capítulo de Madrid y contribuir al intercambio de conocimientos sobre seguridad.
El objetivo es ofrecer una visión práctica de los desafíos actuales de la ciberseguridad en la era de la IA, combinando conocimientos técnicos, experiencias reales y conversación entre profesionales.
Los protagonistas del encuentro
Daniel Alfocea (cr0hn), fundador de OWASP Madrid y de Navaja Negra, impartirá la charla «Guardrails en IA: qué protegen, qué no y por qué no son una frontera de seguridad». Analizará los límites de estos mecanismos de protección y los riesgos de confiar en ellos como única defensa.
Boris Delgado Riss, director de Estrategia y Desarrollo de Negocio en Zerolynx, presentará «Del DevSecOps al VibeSecOps: gestionar los riesgos del código que nadie ha escrito». Ingeniero informático, con un máster en auditoría y ciberseguridad y más de 25 años de experiencia, fue cofundador de la unidad de certificaciones TIC de AENOR.
Daiver Babilonia (SCC) protagonizará la píldora «¿Quién vigila al guardián autónomo?», centrada en los riesgos de incorporar agentes de inteligencia artificial a los centros de operaciones de seguridad y su relación con los marcos OWASP LLM y Agentic Top 10.n IA.
La seguridad de las aplicaciones está evolucionando al ritmo de la inteligencia artificial. Descubre los riesgos que ya debemos afrontar, comparte experiencias con profesionales del sector y forma parte del relanzamiento de OWASP Madrid en Puerta Innovación.
Accede aquí al enlace de inscripción.
Formato presencial, en nuestro hub Puerta Innovación, situado en la Calle Toledo 110 de Madrid.
Fecha y hora: Martes 15 de diciembre a partir de las 17:30 horas